14 жовтня 2026 року
У Стрию затримали трьох молодиків. Вони, за даними слідства, видавали себе в інтернеті за жінок, знайомилися з чоловіками й зрештою діставалися до їхніх банківських рахунків. Для цього використовували вигадані анкети, програми для зміни голосу та заражені файли. Підозрюваним загрожує до 15 років за ґратами.
Справа вийшла резонансною ще з однієї причини. Це перша в Україні підозра за новою статтею Кримінального кодексу про електронно-комунікаційні шахрайські організовані групи, тобто фактично про шахрайські кол-центри.
Хто стояв за схемою
Троє знайомих зі Стрия
Організаторами, за інформацією правоохоронців, були двоє стриян по 23 роки. Згодом до них приєднався їхній 21-річний знайомий. Утрьох вони й налагодили роботу кол-центру, який “полював” на користувачів популярних сайтів знайомств.
Жертв шукали і за кордоном
Жертвами ставали не лише чоловіки в Україні. Серед тих, з ким листувалися шахраї, були українці, які живуть у Польщі та Чехії. Самі ж фігуранти при цьому не виїжджали зі Львівщини.
Слідство встановило, що група приховувала свою особистість за допомогою спеціального софту. Через нього ж вона діставалась до чужих смартфонів і комп’ютерів. Схема мала чітку послідовність: спершу довге й терпляче спілкування, потім крадіжка даних і грошей.
Як знайомство перетворювалося на пастку
Фейкові анкети і “жіночий” голос
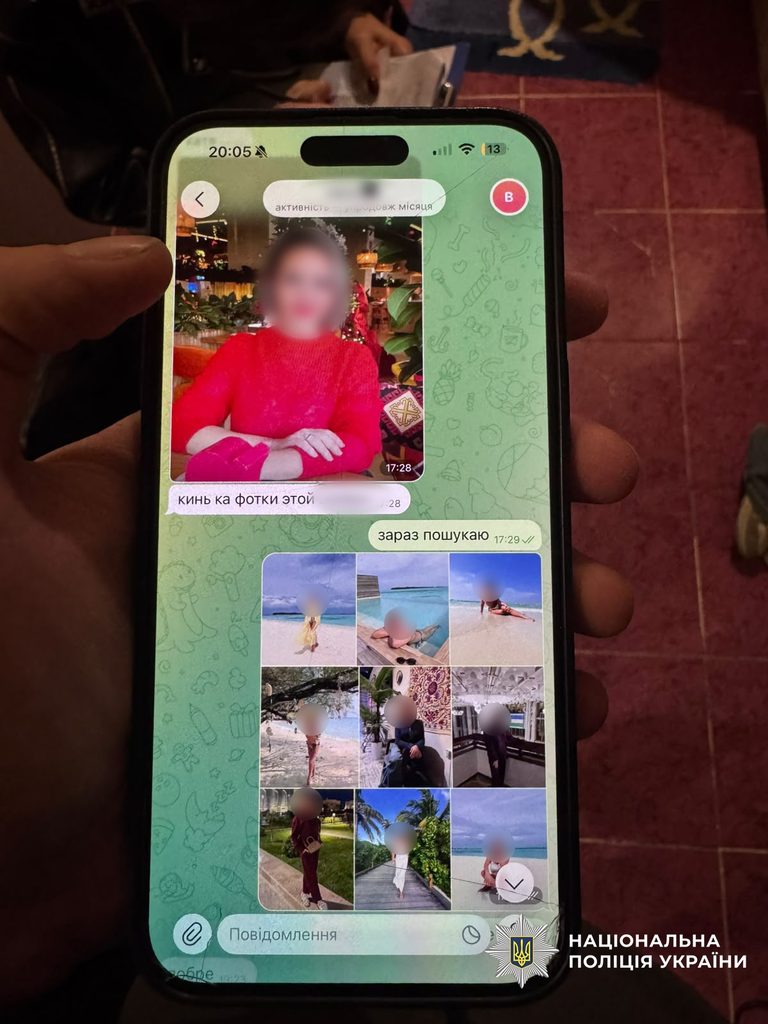
Спочатку шахраї створювали на сайтах знайомств акаунти вигаданих жінок. Далі починалося звичайне листування: розпитували про роботу, про життя, поступово розмова ставала дедалі особистішою.
Коли співрозмовник хотів почути голос, у хід ішли програми, які перетворювали чоловічий голос на жіночий. Тож людина могла кілька разів говорити з “дівчиною” телефоном і нічого не запідозрити. Насправді ж по той бік сидів працівник кол-центру.
“Фото”, що відкривало доступ до телефона
Коли довіру було здобуто, чоловікам надсилали нібито фотографії. Насправді у файлах був троян віддаленого доступу (RAT, Remote Access Trojan). Така програма непомітно дає сторонньому керувати пристроєм.
Залежно від можливостей і дозволів троян здатен збирати конфіденційні дані, стежити за діями власника й пересилати інформацію зловмисникам. Найнеприємніше те, що телефон після зараження працює як звичайно. Тому людина довго може не помічати, що в її гаджеті вже хтось хазяйнує.
Як зникали гроші з рахунків
Обхід двофакторної автентифікації
Маючи контроль над пристроєм, підозрювані, за даними кіберполіції, переглядали конфіденційну інформацію й заходили з нею у фінансові сервіси. Не рятувала навіть двофакторна автентифікація. Якщо телефон заражено, шкідлива програма за певних умов може перехопити код підтвердження або скористатися сесією, в яку власник уже залогінився.
Так, за версією слідства, група проводила операції з чужими рахунками. Багато хто з потерпілих дізнавався про втрату грошей уже після того, як ті зникали з картки.
Конвертація у криптовалюту
Вкрадені кошти учасники групи переводили в криптовалюту. Слідство вважає це частиною схеми легалізації злочинних доходів.
Втім, крипта не робить гроші невидимими. Правоохоронці можуть простежити рух коштів через гаманці, історію переказів та операції в обмінниках. Яку суму встигли вкрасти підозрювані, поки не повідомляють: розмір збитків ще встановлюють.
Обшуки: техніка, смартфони і понад 2 млн гривень
Хто проводив операцію
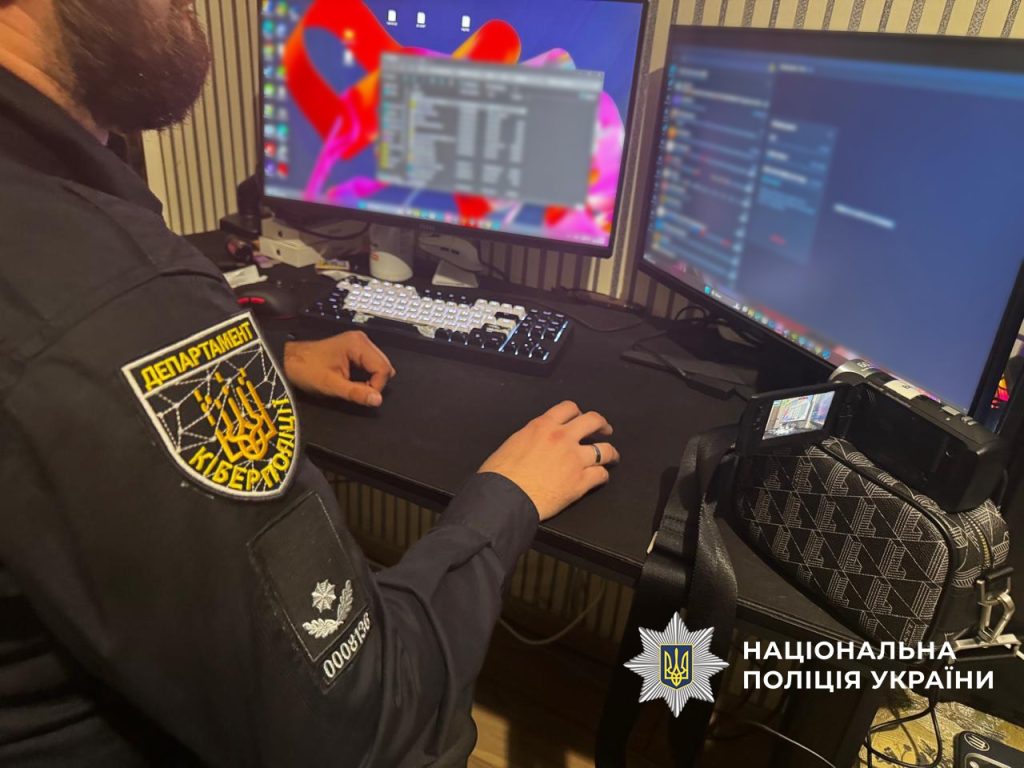
Групу викрили кіберполіцейські Львівщини разом зі слідчими обласної поліції та регіональним управлінням СБУ. Процесуальне керівництво здійснює Львівська обласна прокуратура.
Загалом провели дев’ять обшуків. Крім приміщень, пов’язаних із підозрюваними, правоохоронці перевірили й криптообмінник, яким, імовірно, користувалася група.
Що знайшли
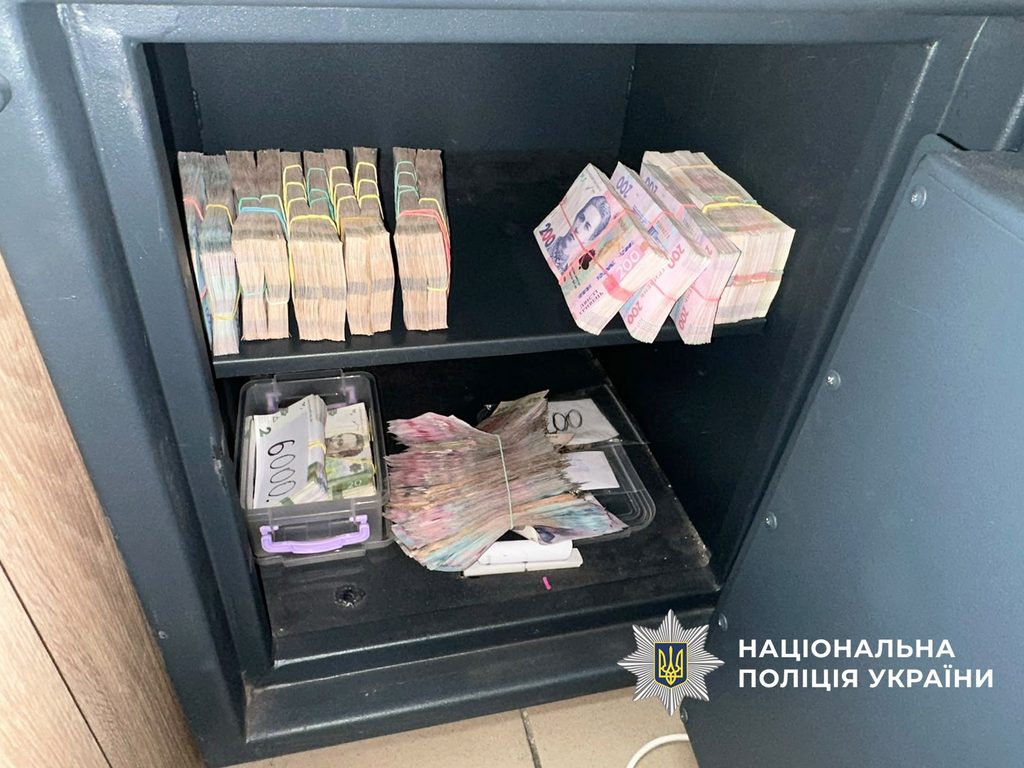
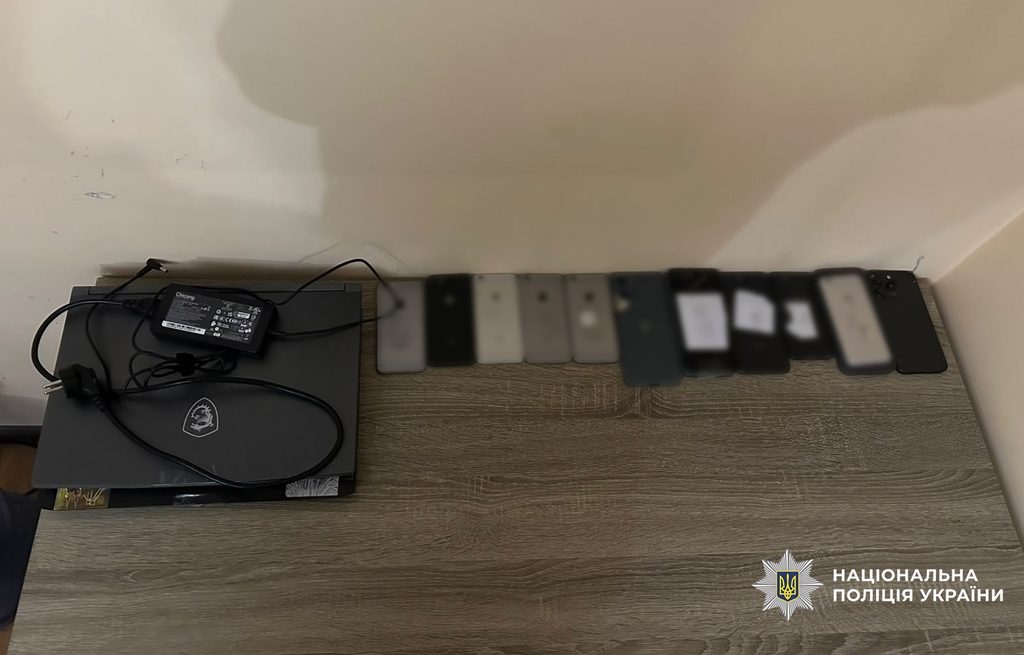
Вилучили комп’ютери, десятки смартфонів, SIM-картки, банківські картки, криптогаманець і чорнові записи. Готівкою в гривнях знайшли понад 1,2 млн.
Ще понад 800 тис. грн в еквіваленті мали в іноземній валюті: долари США й Канади, євро, чеські крони, польські злоті, швейцарські франки. Разом це більш ніж 2 млн гривень. Звідки ці гроші і чи пов’язані вони зі шахрайством, з’ясовують слідчі.
Затримання просто на “робочому місці”
Чому затримували під час роботи
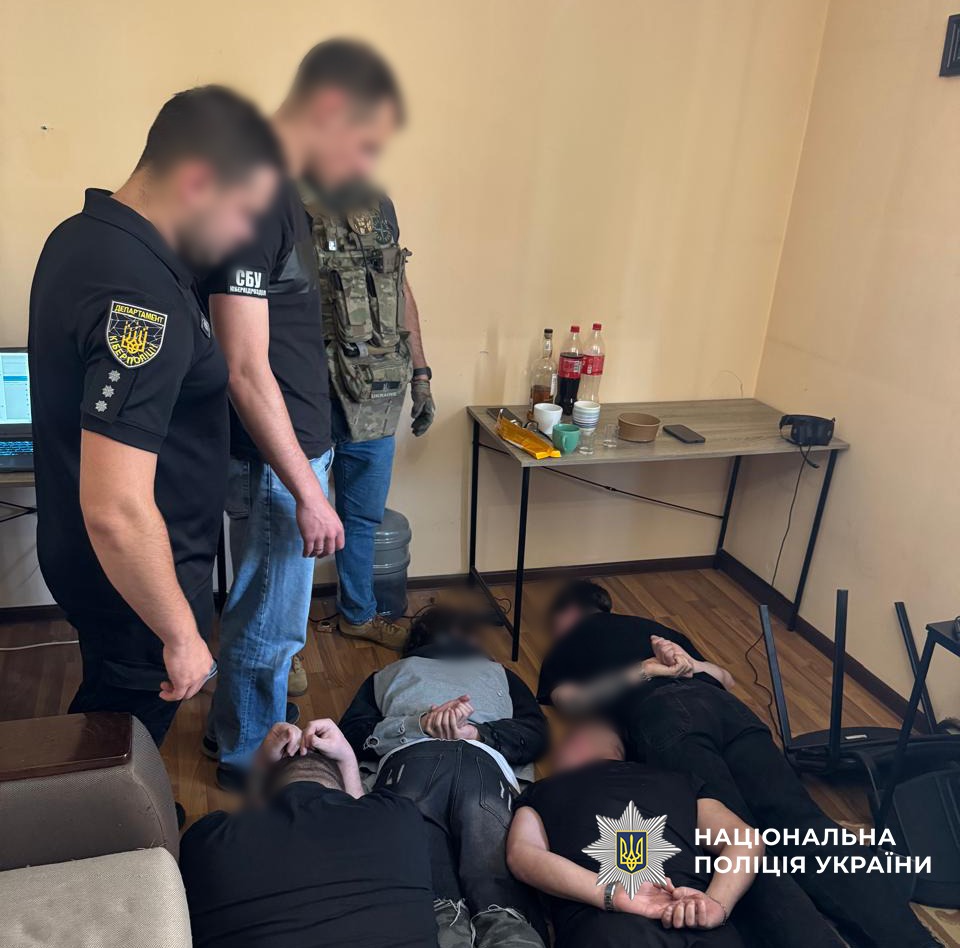
За даними СБУ у Львівській області, всіх трьох затримали в приміщенні кол-центру, коли вони працювали. Так правоохоронці намагалися не дати їм знищити електронні докази.
На вилучених комп’ютерах і телефонах може бути листування з жертвами, використані програми та дані про фінансові операції. Ці матеріали мають допомогти встановити, скільки людей постраждало, яку суму переказано і хто з трійці що робив.
Перша підозра за статтею 255-4
Що змінив новий закон
У вересні 2026 року в Україні набули чинності зміни, що запровадили окрему кримінальну відповідальність за діяльність електронно-комунікаційних шахрайських організованих груп. Їх закріпили в статті 255-4 Кримінального кодексу. Карати можуть не лише організаторів, а й учасників, тих, хто свідомо допомагає таким групам, та тих, хто залучає до них нових людей.
Досі подібні схеми розслідували за статтями про шахрайство, незаконне втручання в інформаційні системи чи участь у злочинних організаціях. Стрийська справа стала першою, де застосували нову норму саме щодо шахрайського кол-центру.
Які статті інкримінують
Трьом затриманим повідомили про підозру за кількома статтями:
- ч. 1 і 2 ст. 255-4 ККУ – створення, керівництво електронно-комунікаційною шахрайською групою або участь у ній;
- ч. 5 ст. 190 ККУ – шахрайство;
- ч. 5 ст. 361 ККУ – несанкціоноване втручання в роботу інформаційних систем.
Санкції передбачають до 15 років позбавлення волі. На момент оприлюднення інформації вирішувалося питання про взяття підозрюваних під варту. Варто пам’ятати, що підозра – це ще не вирок, і винними їх може визнати лише суд.
Як не потрапити на гачок на сайтах знайомств
Обережно з файлами від нових знайомих
Знайомства онлайн шахраї використовують не лише щоб виманити гроші, а й щоб заразити пристрій. Шкідливий файл може виглядати як фото, документ, архів чи посилання на “особисті” матеріали.
Якщо малознайома людина наполягає, щоб ви щось завантажили чи встановили, це вже тривожний знак. Звичайна картинка рідко буває небезпечною, але файл із прихованим розширенням або той, що використовує вразливість програми, – цілком. Оновлюйте систему й застосунки, не ставте невідомий софт, використовуйте різні паролі та двофакторну автентифікацію, перевіряйте, які дозволи мають програми.
Що робити, якщо телефон, схоже, зламали
Невідомі застосунки, дивні повідомлення чи сповіщення про операції, яких ви не робили, – привід негайно діяти. Зателефонуйте в банк за офіційним номером або напишіть у застосунку, повідомте про можливе шахрайство й за потреби заблокуйте картки. Паролі від важливих сервісів змінюйте з іншого, надійного пристрою.
Про кіберзлочин можна заявити через сайт кіберполіції або в найближчому відділенні поліції. Збережіть листування, дані про перекази та інші докази, бо вони знадобляться слідству.
Розслідування триває
Зараз слідчі вивчають вилучену техніку, відстежують фінансові операції та з’ясовують, наскільки масштабною була схема. Цілком можливо, що з’являться нові епізоди, а кваліфікацію окремих дій змінять.
Скільки всього потерпілих, якої шкоди їм завдано і чим закінчиться справа в суді, поки невідомо.